Falha crítica no PHP descoberta por IA força desativação de sites: lições de segurança.
A recente descoberta de falhas críticas no PHP, batizadas de "PHP2Shell", com o auxílio de inteligência artificial, forçou a desativação de inúmeros sites globalmente. Este incidente, que afetou cerca de 70% da web, levanta questões urgentes sobre a segurança digital na era da IA e a necessidade de atualização constante dos sistemas. Entenda o impacto e as lições aprendidas.
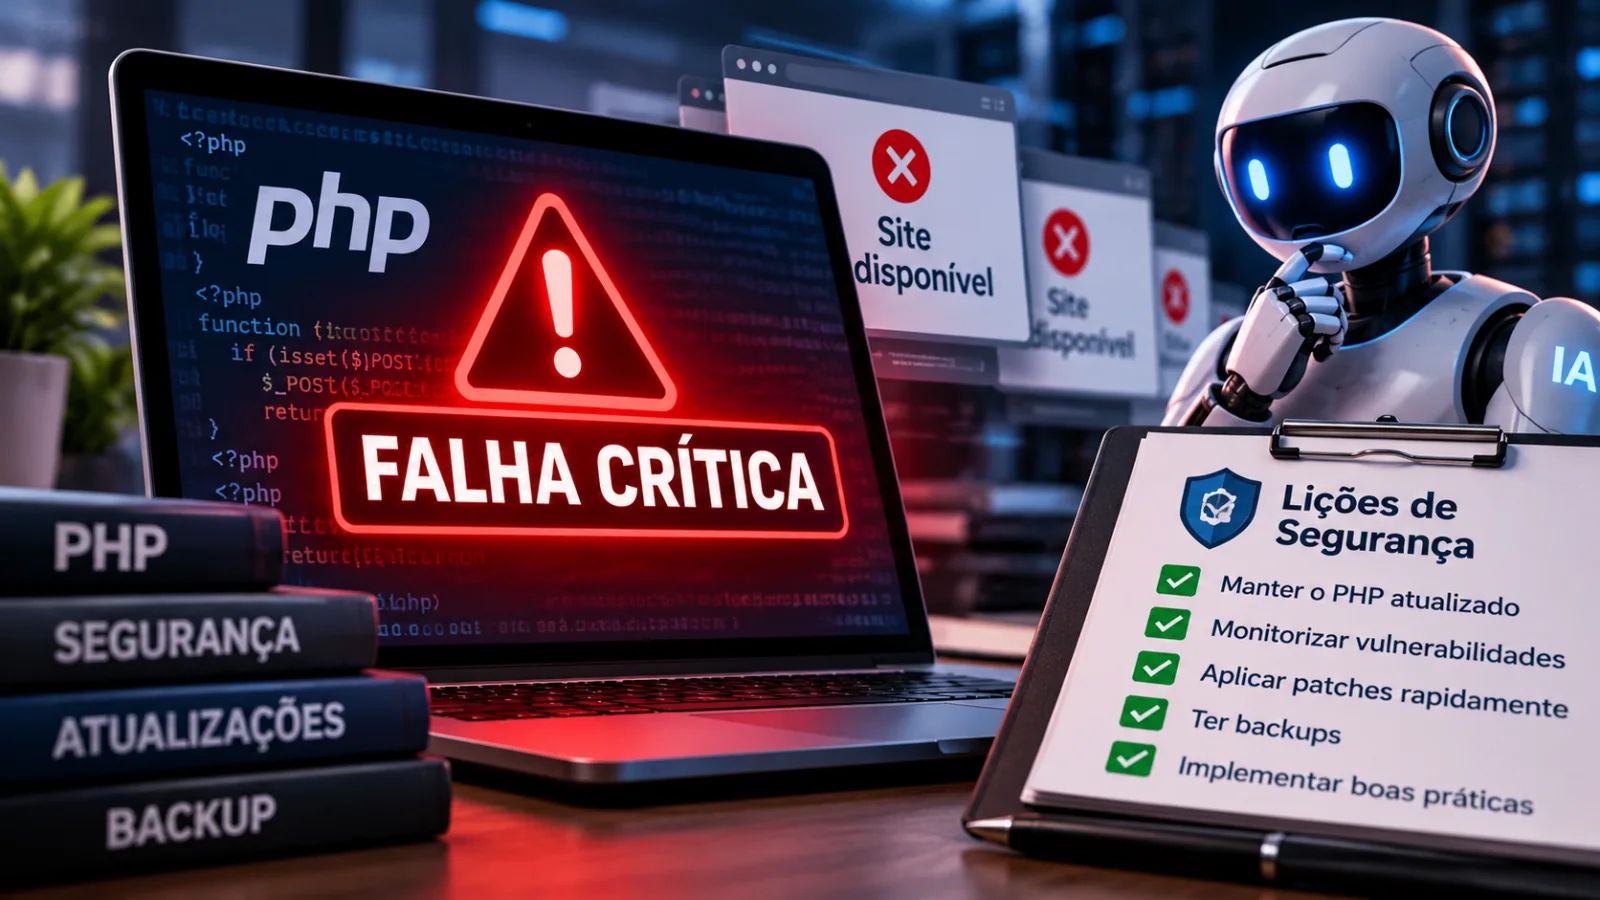
A notícia de uma falha crítica no PHP, que levou à desativação de sites em todo o mundo, reverberou intensamente na comunidade de desenvolvedores e profissionais de segurança. Para mim, que trabalho com desenvolvimento de produtos web e mobile e acompanho de perto a evolução da inteligência artificial, esse evento, apelidado de "PHP2Shell" [bbntimes.com], é um marco importante e um alerta claro sobre os desafios que temos pela frente.
Em 21 de outubro de 2026, a PHP Foundation liberou patches de emergência para corrigir vulnerabilidades de segurança de memória que permitiam a execução remota de código (RCE) não autenticada e a divulgação de memória de processo sensível no motor principal do PHP [imasters.com.br]. Essas falhas, classificadas com uma severidade de 9.2 em 10 no CVSS v4.0, foram consideradas críticas e afetaram todas as instalações PHP que servem requisições web, desde a versão 5.4 (lançada em 2012) até a 8.5 [imasters.com.br]. Estima-se que quase 70% dos sites globalmente, incluindo plataformas amplamente utilizadas como WordPress, Drupal e Joomla, foram potencialmente afetados [imasters.com.br].
O que torna essa situação ainda mais notável é a forma como as vulnerabilidades foram descobertas: com o auxílio de modelos avançados de inteligência artificial, como GPT-5.6 Sol da OpenAI e Gemini 4 Argon do Google [openai.com]. Pesquisadores das empresas de segurança Calif e Wiz, parte das iniciativas "Patch the Planet" da OpenAI e uma subsidiária do Google Cloud, respectivamente, identificaram essas falhas em agosto de 2026 [openai.com]. Isso, na minha leitura, marca uma nova era na cibersegurança, onde a IA não é apenas uma ferramenta para defesa, mas também um catalisador para a descoberta de vulnerabilidades complexas.
O Impacto da Descoberta por IA na Segurança Digital
A capacidade da inteligência artificial de desvendar falhas tão intrincadas como as "PHP2Shell" é, ao mesmo tempo, fascinante e preocupante. Por um lado, a IA pode acelerar o processo de identificação de vulnerabilidades que, de outra forma, poderiam permanecer ocultas por anos, ou até décadas. Isso significa que podemos ter sistemas mais seguros a longo prazo, com a IA atuando como uma espécie de auditor de código incansável e extremamente eficiente.
No entanto, o que considero importante ressaltar é que essa mesma capacidade de descoberta pode ser usada por atores maliciosos. Se a IA pode encontrar falhas, ela também pode ser treinada para explorá-las ou até mesmo para criar novas. Isso levanta a preocupação de um "tsunami de vulnerabilidades" ou "vulnapocalipse", onde a velocidade de descoberta e exploração pode superar a capacidade dos desenvolvedores e administradores de sistemas de aplicar patches e mitigar riscos [medium.com].
O vazamento dos detalhes das vulnerabilidades "PHP2Shell" online em 20 de outubro, antes do lançamento programado dos patches, é um exemplo prático dessa corrida contra o tempo [imasters.com.br]. A Cloudflare relatou milhões de tentativas de invasão após o anúncio público [imasters.com.br], demonstrando como a informação sobre uma falha crítica se espalha rapidamente e é prontamente explorada. Isso sublinha a necessidade de uma resposta coordenada e ágil por parte de toda a comunidade de segurança e desenvolvimento.
Resposta Global e Lições Aprendidas
A divulgação das falhas em 21 de outubro de 2026 desencadeou uma resposta global imediata. Agências de cibersegurança de diversos países, como CISA (EUA) [cisa.gov], NSA (EUA) [nsa.gov], NCSC (Reino Unido) [theguardian.com] e CERT-EU (União Europeia) [euronews.com], emitiram alertas urgentes, recomendando a aplicação imediata dos patches ou a desativação dos sistemas [jornaldebrasilia.com.br]. Governos em países como Holanda, Finlândia, França, Alemanha e Reino Unido, bem como serviços no Brasil [jornaldebrasilia.com.br], desativaram sites e serviços públicos como medida preventiva. Essa ação drástica evidencia a seriedade da situação e a importância de priorizar a segurança.
Para nós, desenvolvedores e administradores de sistemas, as lições são claras e urgentes. Vou explicar as implicações práticas que considero mais relevantes:
- Atualização Imediata: A prioridade número um é atualizar todas as instalações PHP para as versões corrigidas (8.5.12, 8.4.27, 8.3.36 ou 8.2.35) o mais rápido possível [imasters.com.br]. Não há tempo a perder quando se trata de vulnerabilidades críticas.
- Inventário de Sistemas: É crucial manter um inventário preciso de todos os sistemas que rodam PHP. Isso inclui não apenas as aplicações que você desenvolveu, mas também aquelas onde o PHP é um componente de outro software, como CMS ou frameworks. Saber o que você tem é o primeiro passo para proteger [runzero.com].
- Mitigação Temporária: Para sistemas que não podem ser atualizados imediatamente, a recomendação é desativá-los ou isolá-los de redes públicas. Firewalls de aplicação web (WAF) podem oferecer alguma proteção provisória, mas não substituem a aplicação do patch [radware.com].
- Monitoramento Aprimorado: Monitorar atividades suspeitas, como processos PHP lançando shells ou baixando ferramentas, é essencial para detectar possíveis explorações. Ferramentas de SIEM (Security Information and Event Management) e EDR (Endpoint Detection and Response) podem ser valiosas aqui.
- Revisão da Pilha de Aplicações: O PHP é apenas uma parte da pilha tecnológica. Devemos revisar o sistema operacional, servidor web, frameworks, CMS e outras dependências para garantir a segurança de toda a aplicação. Uma vulnerabilidade em qualquer camada pode comprometer o sistema inteiro.
- Preparação para Futuras Emergências: O incidente "PHP2Shell" ressalta a necessidade de planos de resposta a incidentes de segurança bem definidos. Isso inclui responsabilidades claras de aplicação de patches, testes de backup e processos de atualização de emergência. A agilidade na resposta pode fazer toda a diferença.
A Evolução da Segurança com a Inteligência Artificial
A descoberta dessas falhas por IA não é um evento isolado; é um vislumbre do futuro da cibersegurança. A IA está se tornando uma ferramenta indispensável tanto para a defesa quanto para o ataque. No lado defensivo, a IA pode analisar grandes volumes de código, identificar padrões de vulnerabilidade e até mesmo sugerir correções. No lado ofensivo, ela pode automatizar a busca por falhas, a criação de exploits e a orquestração de ataques complexos.
Para nós, que estamos na linha de frente do desenvolvimento, isso significa que precisamos nos adaptar. Não basta apenas escrever código funcional; precisamos escrever código seguro e estar sempre atentos às últimas tendências em segurança. A colaboração entre pesquisadores de segurança, desenvolvedores e a comunidade de IA será fundamental para enfrentar esses desafios. Precisamos pensar em como podemos usar a IA para fortalecer nossas defesas, sem subestimar sua capacidade de ser usada contra nós.
Limitações e Próximos Passos
Embora a IA tenha demonstrado sua eficácia na descoberta de vulnerabilidades, ela não é uma solução mágica. As limitações ainda existem. A IA depende dos dados com os quais é treinada e pode, por vezes, gerar falsos positivos ou não conseguir identificar falhas em cenários muito específicos ou em códigos altamente ofuscados. Além disso, a interpretação e a validação das descobertas da IA ainda exigem a expertise humana. A decisão de desativar sites, por exemplo, não foi uma decisão da IA, mas de equipes de segurança que avaliaram o risco.
Os próximos passos para a comunidade de desenvolvimento e segurança incluem:
- Investimento em Pesquisa e Desenvolvimento: Continuar investindo em pesquisa para desenvolver IAs mais sofisticadas na identificação e mitigação de vulnerabilidades.
- Educação e Treinamento: Capacitar desenvolvedores e profissionais de segurança para trabalhar com ferramentas de IA, entendendo suas capacidades e limitações.
- Colaboração Internacional: Fortalecer a colaboração entre governos, empresas e organizações de pesquisa para compartilhar informações sobre ameaças e melhores práticas.
- Desenvolvimento de Padrões: Estabelecer padrões e diretrizes para o uso ético da IA na cibersegurança, garantindo que a tecnologia seja usada para o bem.
O incidente "PHP2Shell" é um lembrete contundente de que a segurança digital é um campo em constante evolução. A inteligência artificial está mudando o jogo, e precisamos estar preparados para os desafios e oportunidades que essa transformação traz. Manter nossos sistemas atualizados, monitorar proativamente e ter planos de resposta a incidentes são medidas essenciais para navegar neste novo cenário de segurança.

Daniel Soares
Desenvolvedor full stack que cria produtos web e mobile da ideia à publicação.
Mais sobre minha trajetóriaSEMON
Uma plataforma que conecta cadastros à emissão de cartões físicos e à verificação digital.
Ver estudo de caso